
مؤسس تلغرام يتهم واتساب بالخداع ويشكك في تأمينها لبيانات المستخدمين
وكالات
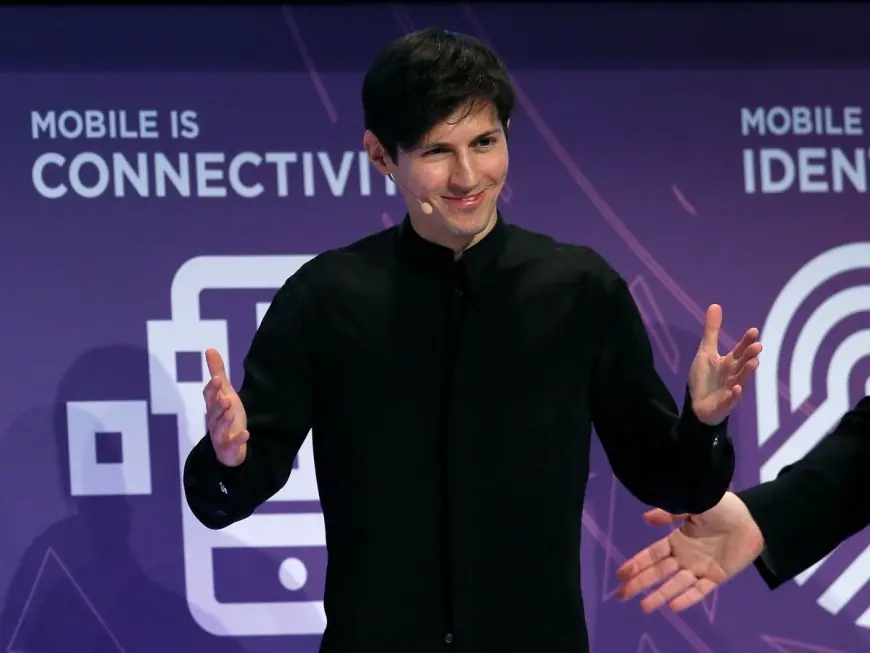
يتصاعد الجدل حول تطبيق واتساب ومسألة حماية الخصوصية الرقمية، في ظل اتهامات متزايدة تشكك في مصداقية نظام التشفير، تزامناً مع تصريحات لاذعة من مؤسس تلغرام بافل دوروف، إلى جانب دعوى قضائية في الولايات المتحدة، ما يضع نموذج حماية البيانات في التطبيق تحت تدقيق غير مسبوق.
وفي هذا السياق، وجّه دوروف انتقادات حادة عبر منصة إكس، معتبراً أن نظام التشفير في “واتساب” قد يكون من أكبر عمليات تضليل المستخدمين، متهماً التطبيق بقراءة الرسائل ومشاركتها مع أطراف ثالثة، وهو ما نفاه مراراً، مؤكداً أن “تلغرام” لا يقوم بمثل هذه الممارسات.
وأرفق رجل الأعمال الروسي تصريحاته بمقتطف من وثيقة قانونية تشير إلى وجود “باب خلفي” داخل شفرة التطبيق، يسمح – بحسب الشكوى – لبعض موظفي ميتا أو متعاقدين معها بتجاوز التشفير في ظروف معينة، للاطلاع على رسائل المستخدمين، خصوصاً تلك المرتبطة بمخالفات أو عمليات احتيال، ضمن آليات المراجعة الداخلية.
وتتقاطع هذه المعطيات مع ما كشفته وكالة بلومبرغ بشأن دعوى جماعية مرفوعة أمام محكمة فيدرالية في سان فرانسيسكو، يتهم فيها مدّعون من عدة دول شركة “ميتا” بتقديم معلومات مضللة حول مستوى الأمان في “واتساب”، مؤكدين أن الشركة قادرة على الوصول إلى بيانات المستخدمين رغم اعتماد التشفير من الطرف إلى الطرف.
وتشير الوثائق القضائية إلى احتمال تمكين أنظمة الإشراف داخل “ميتا” من الوصول إلى بعض الرسائل في حالات محددة، مع غياب موافقة صريحة من المستخدمين، في حين شددت الشركة على أن هذه الادعاءات غير صحيحة، مؤكدة أن الرسائل تظل مشفرة ولا يمكن الاطلاع عليها من طرفها.
ولم يقتصر الجدل على هذا الحد، إذ دخل إيلون ماسك على الخط، داعماً انتقادات دوروف، وواصفاً “واتساب” بأنه غير آمن، ما وسّع النقاش حول أمان تطبيقات يستخدمها مئات الملايين حول العالم، في ظل تزايد الحساسية تجاه قضايا الخصوصية.
من الناحية التقنية، يبرز هذا الجدل تعقيداً أكبر مما يظهر في الخطاب العام، حيث يرى الخبير في الأمن السيبراني بروس شناير أن التشفير يمثل جزءاً فقط من منظومة الأمان، مؤكداً أن وجود ثغرات في التطبيق أو بيئته التشغيلية – سواء في إدارة المفاتيح أو التخزين – قد يعرّض أي نظام للاختراق.
وفي الاتجاه ذاته، يوضح ماثيو غرين، الأستاذ بجامعة جامعة جونز هوبكنز، أن البروتوكول المستخدم في “واتساب” يُعد من بين الأقوى، غير أن نقاط الضعف قد تظهر في مكونات أخرى، مثل النسخ الاحتياطية السحابية أو أدوات التبليغ عن الرسائل، خاصة إذا لم تكن مشفرة بنفس المستوى.
أما الباحثة سوزان لاندو، فترى أن هذا النقاش يرتبط أيضاً بالإطار القانوني، حيث تحاول شركات التكنولوجيا التوفيق بين حماية الخصوصية والامتثال لمتطلبات قانونية وأمنية، ما يخلق مناطق رمادية في إدارة البيانات.
ويبرز هذا التداخل بين القانون والتقنية في كون التشفير من الطرف إلى الطرف لا يشمل البيانات الوصفية، مثل توقيت الاتصال وهوية الأطراف، التي يمكن استخدامها لتحليل سلوك المستخدمين بشكل دقيق.
وفي المقابل، لا تخلو منصة “تلغرام” من انتقادات، إذ يشير مختصون إلى أن التشفير الكامل لا يُفعّل بشكل افتراضي في جميع المحادثات، بل يقتصر على “المحادثات السرية”، بينما تُخزن باقي المحادثات على خوادم الشركة، ما يجعل المقارنة بين التطبيقين أكثر تعقيداً مما يبدو.
وتعكس هذه التطورات تغيراً في وعي المستخدمين، حيث لم يعد الاكتفاء بالخطاب التسويقي حول الأمان كافياً، بل بات هناك طلب متزايد على الشفافية وفهم آليات إدارة البيانات، وهو ما يضع شركات التكنولوجيا تحت ضغط متزايد.
وفي هذا السياق، تترقب الأوساط التقنية مآل الدعوى القضائية في الولايات المتحدة، والتي قد تفضي إلى معايير جديدة في التعامل مع بيانات المستخدمين، وتعيد رسم حدود العلاقة بين المنصات الرقمية ومستخدميها في عصر تتصاعد فيه رهانات الخصوصية.